Ciberseguridad en España 2026: Las 3 Amenazas Más Comunes y Cómo Protegerte
Anúncios
En un mundo cada vez más interconectado, la ciberseguridad en España 2026 se perfila como un campo de batalla digital crucial. La digitalización acelerada, potenciada por la pandemia y la constante evolución tecnológica, ha traído consigo innumerables beneficios, pero también ha abierto nuevas y sofisticadas puertas para los ciberdelincuentes. España, como nación puntera en adopción tecnológica y con una infraestructura digital en constante crecimiento, no es ajena a esta realidad. De hecho, se ha convertido en un objetivo atractivo para ataques cibernéticos de diversa índole. Entender las amenazas más prevalentes y cómo mitigarlas no es solo una recomendación, sino una necesidad imperante para individuos, empresas e instituciones.
Anúncios
El panorama de la ciberseguridad en España 2026 está en constante evolución. Los atacantes refinan sus métodos, y lo que hoy parece una amenaza marginal, mañana puede convertirse en un riesgo sistémico. La anticipación y la preparación son, por tanto, las mejores herramientas para salvaguardar la información y la integridad de los sistemas. A lo largo de este artículo, desgranaremos las tres amenazas más comunes que se esperan para el año 2026 en el contexto español, ofreciendo una visión detallada de sus características y, lo más importante, estrategias concretas para protegerse eficazmente.
Anúncios
El Contexto de la Ciberseguridad en España: Un Vistazo al Futuro Próximo
Antes de sumergirnos en las amenazas específicas, es fundamental comprender el entorno en el que operará la ciberseguridad en España 2026. La adopción masiva de la computación en la nube, el auge de la inteligencia artificial y el aprendizaje automático, y la proliferación de dispositivos del Internet de las Cosas (IoT) están redefiniendo la superficie de ataque. Además, la creciente sofisticación de los grupos de ciberdelincuentes, muchos de ellos con respaldo estatal o con estructuras cuasi-militares, presenta un desafío sin precedentes.
En España, el Centro Criptológico Nacional (CCN-CERT) y el Instituto Nacional de Ciberseguridad (INCIBE) son pilares fundamentales en la defensa digital, pero la responsabilidad última recae en cada usuario y cada organización. La concienciación y la formación continua son tan vitales como las soluciones tecnológicas más avanzadas. La resiliencia cibernética no se construye solo con firewalls y antivirus, sino con una cultura de seguridad arraigada en todos los niveles.
El año 2026 no será una excepción, y es probable que veamos un aumento en la frecuencia y la complejidad de los ataques, lo que exige una preparación proactiva. La interconexión de infraestructuras críticas, desde la energía hasta las finanzas y la sanidad, hace que cualquier brecha de seguridad pueda tener consecuencias catastróficas a nivel nacional. Por ello, la discusión sobre la ciberseguridad en España 2026 es más relevante que nunca.
Amenaza 1: El Resurgimiento y Sofisticación del Ransomware
El ransomware ha sido una de las amenazas más persistentes y dañinas de la última década, y su evolución no muestra signos de detenerse. Para 2026, se espera que el ransomware no solo continúe siendo una amenaza predominante, sino que se vuelva aún más sofisticado y dirigido, afectando gravemente la ciberseguridad en España 2026.
Características del Ransomware en 2026:
- Ransomware como Servicio (RaaS) Avanzado: La democratización de herramientas y servicios para lanzar ataques de ransomware facilitará que incluso actores con poca experiencia puedan perpetrar campañas devastadoras. Los modelos de RaaS ofrecerán funcionalidades más robustas, incluyendo pagos en criptomonedas anónimas y mecanismos de doble extorsión.
- Doble y Triple Extorsión: Más allá de cifrar datos y exigir un rescate por la clave de descifrado, los ciberdelincuentes ya están exfiltrando información sensible para amenazar con publicarla si no se paga. Para 2026, esta práctica será la norma, y veremos la aparición de la ‘triple extorsión’, donde se atacará también a los clientes o socios de la víctima si el rescate no se paga, o incluso se lanzarán ataques DDoS (Denegación de Servicio Distribuido) para aumentar la presión.
- Ataques a la Cadena de Suministro: Los atacantes buscarán vulnerabilidades en proveedores de software o servicios de terceros para comprometer a múltiples organizaciones simultáneamente. Un ataque a un eslabón débil de la cadena de suministro puede tener un efecto dominó, afectando a cientos o miles de empresas.
- Orientación a Infraestructuras Críticas: Sectores como la energía, el agua, la sanidad y el transporte serán objetivos prioritarios, dado el impacto masivo que un ataque exitoso puede tener en la sociedad y la economía.
Cómo Protegerse del Ransomware:
- Copias de Seguridad Robustas y Aisladas: Implementar una estrategia de copias de seguridad 3-2-1 (tres copias, en dos tipos de medios diferentes, una de ellas fuera de línea y geográficamente separada) es fundamental. Las copias de seguridad deben ser inmutables o tener versiones que impidan su modificación o borrado por parte del ransomware.
- Segmentación de Redes: Dividir la red en segmentos más pequeños y aislados puede contener la propagación de un ataque de ransomware, limitando el daño a una porción de la infraestructura.
- Parches y Actualizaciones Constantes: Mantener todos los sistemas operativos, aplicaciones y firmware actualizados es crucial para cerrar las brechas de seguridad conocidas que los atacantes suelen explotar.
- Formación y Concienciación: Educar a los empleados sobre cómo reconocer y evitar correos electrónicos de phishing y otros vectores de infección es una de las defensas más efectivas.
- Soluciones de Detección y Respuesta (EDR/XDR): Implementar herramientas avanzadas que puedan detectar comportamientos anómalos y responder automáticamente a las amenazas antes de que causen daño significativo.
- Planes de Recuperación de Desastres: Contar con un plan detallado para la recuperación de un ataque de ransomware, incluyendo pruebas periódicas de dicho plan.
Amenaza 2: Phishing y Ataques de Ingeniería Social Altamente Dirigidos
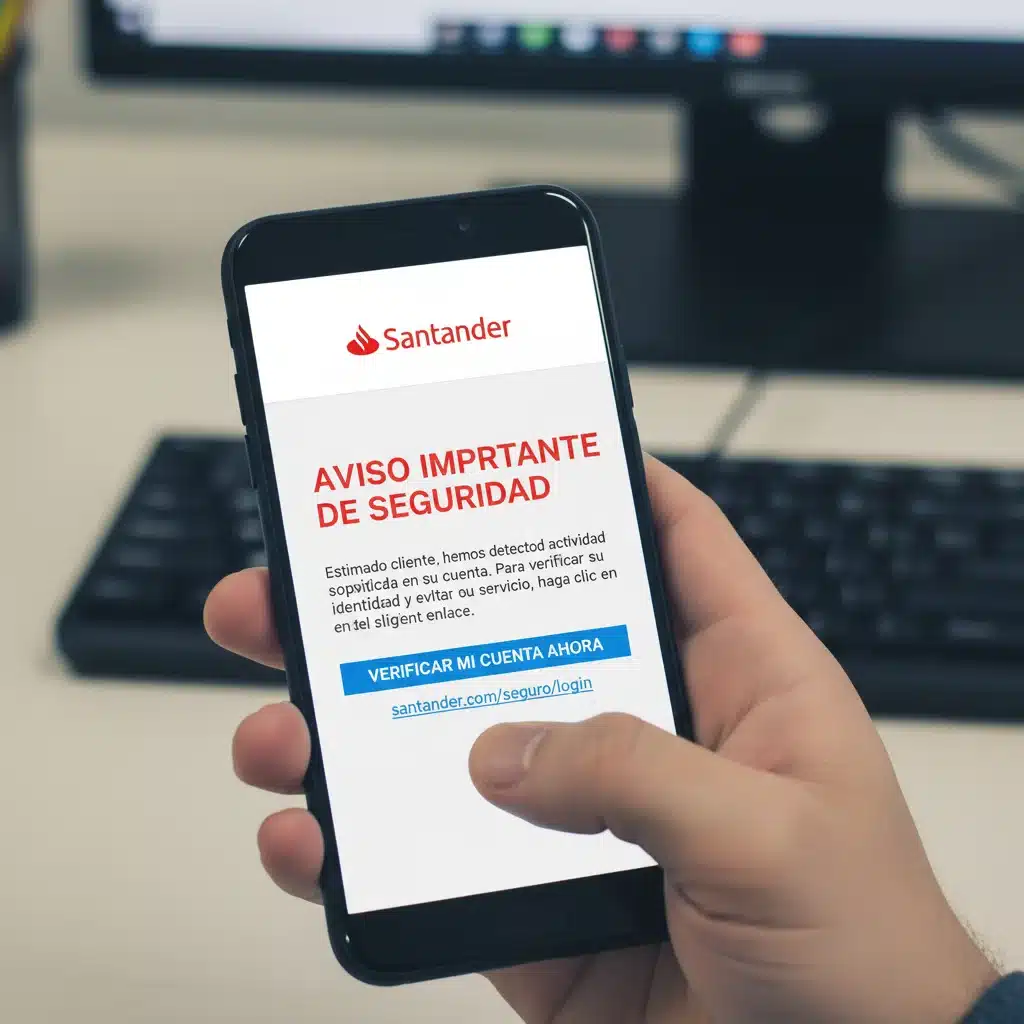
El phishing, en sus diversas formas, ha sido y seguirá siendo una de las principales puertas de entrada para los ciberdelincuentes. Para 2026, la ciberseguridad en España 2026 se enfrentará a ataques de phishing y de ingeniería social mucho más sofisticados, personalizados y difíciles de detectar, explotando no solo la tecnología sino la psicología humana.
Características del Phishing en 2026:
- Spear Phishing y Whaling Avanzados: Los ataques estarán altamente personalizados, utilizando información recopilada de fuentes abiertas (OSINT) y redes sociales para construir mensajes creíbles y dirigidos a individuos específicos (spear phishing) o a altos ejecutivos (whaling).
- Voice Phishing (Vishing) y SMS Phishing (Smishing) Mejorados: Los ciberdelincuentes utilizarán tecnologías de IA para clonar voces y generar mensajes de texto más convincentes, haciéndose pasar por bancos, instituciones gubernamentales o incluso compañeros de trabajo.
- Phishing como Servicio (PaaS): Al igual que el RaaS, veremos la proliferación de plataformas que ofrecen kits de phishing listos para usar, con plantillas altamente realistas y sistemas de gestión de credenciales robadas.
- Ataques de Compromiso de Correo Electrónico Empresarial (BEC) Aumentados: Los atacantes comprometerán cuentas de correo electrónico de empleados o directivos para realizar transferencias bancarias fraudulentas o solicitar información confidencial. La IA facilitará la redacción de correos que imiten perfectamente el estilo de comunicación de la víctima.
- Phishing con Múltiples Vectores: Los ataques combinarán correo electrónico, mensajes de texto, llamadas telefónicas y redes sociales para crear una narrativa coherente y presionar a la víctima.
Cómo Protegerse del Phishing y la Ingeniería Social:
- Formación Continua y Simulacros: La educación periódica de los empleados sobre cómo identificar correos electrónicos sospechosos, enlaces maliciosos y solicitudes inusuales es fundamental. Los simulacros de phishing pueden ayudar a medir la efectividad de la formación.
- Autenticación Multifactor (MFA): Implementar MFA en todas las cuentas críticas añade una capa de seguridad esencial. Incluso si las credenciales son robadas, el atacante no podrá acceder sin el segundo factor de autenticación.
- Filtros Antiphishing y Antispam: Utilizar soluciones tecnológicas robustas que filtren correos electrónicos maliciosos antes de que lleguen a la bandeja de entrada de los usuarios.
- Verificación de Solicitudes: Establecer protocolos claros para verificar solicitudes de información sensible o transferencias de dinero, especialmente aquellas que parecen urgentes o inusuales. Siempre verificar por un canal diferente al que se recibió la solicitud.
- Concienciación sobre la Huella Digital: Educar a los usuarios sobre los riesgos de compartir demasiada información personal en redes sociales, ya que esta información puede ser utilizada por los atacantes para personalizar sus ataques.
Amenaza 3: Ataques a Dispositivos y Ecosistemas del Internet de las Cosas (IoT)
El Internet de las Cosas (IoT) ha transformado hogares, ciudades e industrias, pero su rápida expansión ha introducido una vasta superficie de ataque. Para 2026, los ataques a dispositivos IoT representarán una amenaza significativa para la ciberseguridad en España 2026, con consecuencias que van desde la privacidad hasta la seguridad física.
Características de los Ataques a IoT en 2026:
- Explotación de Vulnerabilidades en Dispositivos Mal Asegurados: Muchos dispositivos IoT se diseñan con poca o ninguna seguridad integrada, contraseñas predeterminadas débiles y software sin parches. Los atacantes seguirán explotando estas debilidades.
- Botnets de IoT Más Potentes: Los dispositivos IoT comprometidos se agruparán en botnets masivas, utilizadas para lanzar ataques DDoS a gran escala, minería de criptomonedas o como puntos de pivote para acceder a redes más sensibles.
- Ataques a Infraestructuras Críticas a través de IoT Industrial (IIoT): Los sistemas de control industrial (ICS/SCADA) que gestionan infraestructuras críticas son cada vez más vulnerables a través de sus componentes IIoT. Un ataque exitoso podría interrumpir servicios esenciales.
- Amenazas a la Privacidad y Espionaje: Cámaras de seguridad, micrófonos inteligentes y otros sensores IoT pueden ser comprometidos para espiar a individuos o empresas, recopilando datos sensibles que pueden ser vendidos o utilizados para extorsión.
- Manipulación Física y Seguridad: En el caso de IoT automotriz o médico, un ataque podría tener consecuencias directas en la seguridad física de las personas.
Cómo Protegerse de los Ataques a IoT:
- Cambiar Contraseñas Predeterminadas: Siempre cambiar las contraseñas predeterminadas de fábrica por contraseñas fuertes y únicas.
- Actualizaciones de Firmware: Mantener el firmware de los dispositivos IoT actualizado es crucial. Muchos fabricantes lanzan parches para vulnerabilidades conocidas, pero los usuarios deben aplicarlos proactivamente.
- Segmentación de Redes IoT: Aislar los dispositivos IoT en una red separada (VLAN) del resto de la red doméstica o corporativa. Esto limita el daño si un dispositivo IoT es comprometido.
- Auditorías de Seguridad Periódicas: Realizar auditorías de seguridad en los dispositivos IoT para identificar y remediar vulnerabilidades.
- Comprar Dispositivos de Fabricantes Confiables: Optar por dispositivos IoT de fabricantes con un historial probado en seguridad y que ofrezcan soporte continuo y actualizaciones.
- Desactivar Funcionalidades Innecesarias: Deshabilitar cualquier funcionalidad o servicio en un dispositivo IoT que no sea estrictamente necesario.
- Monitorización de Tráfico de Red: Supervisar el tráfico de red para detectar patrones anómalos que puedan indicar un dispositivo IoT comprometido.
Estrategias Transversales para Fortalecer la Ciberseguridad en España 2026
Más allá de las medidas específicas para cada amenaza, existen estrategias generales que deben ser adoptadas tanto por individuos como por organizaciones para fortalecer la ciberseguridad en España 2026 en su conjunto.
Cultura de Ciberseguridad:
La ciberseguridad no es solo una cuestión tecnológica, sino también cultural. Fomentar una cultura de seguridad en todos los niveles de una organización, desde la alta dirección hasta el personal de base, es vital. Esto incluye programas de formación regulares, campañas de concienciación y la promoción de buenas prácticas de higiene cibernética.
Inversión en Tecnología de Seguridad Avanzada:
La adopción de soluciones de seguridad de próxima generación, como la inteligencia artificial y el aprendizaje automático para la detección de amenazas, sistemas de gestión de eventos e información de seguridad (SIEM), y plataformas de orquestación, automatización y respuesta de seguridad (SOAR), será crucial para mantenerse un paso por delante de los atacantes.
Colaboración Público-Privada:
La cooperación entre el sector público y privado es esencial para compartir inteligencia sobre amenazas, desarrollar marcos regulatorios efectivos y coordinar respuestas ante incidentes cibernéticos a gran escala. Iniciativas como el CCN-CERT y el INCIBE son ejemplos clave de esta colaboración en España.
Respuesta a Incidentes y Planes de Contingencia:
Tener un plan de respuesta a incidentes bien definido y probado es tan importante como las medidas preventivas. Saber cómo actuar rápidamente ante una brecha de seguridad puede minimizar el daño, reducir el tiempo de inactividad y facilitar la recuperación. Esto incluye la comunicación con las autoridades, la gestión de la crisis y la recuperación de datos.
Evaluación Continua de Riesgos:
El panorama de amenazas cambia constantemente. Por ello, es necesario realizar evaluaciones de riesgos periódicas para identificar nuevas vulnerabilidades, adaptar las estrategias de seguridad y asegurar que los recursos se asignan de manera efectiva.
El Papel de la Inteligencia Artificial en la Ciberseguridad del Futuro
La inteligencia artificial (IA) y el aprendizaje automático (ML) están transformando la ciberseguridad en España 2026, actuando como una espada de doble filo. Por un lado, los ciberdelincuentes la utilizan para automatizar y sofisticar sus ataques, creando ransomware más inteligente, phishing más convincente y botnets más resilientes. Por otro lado, la IA es una herramienta indispensable para los defensores.
Los sistemas de seguridad basados en IA pueden analizar vastas cantidades de datos en tiempo real, identificar patrones anómalos que un humano no detectaría, predecir posibles ataques y automatizar respuestas. Esto incluye la detección de malware polimórfico, la identificación de comportamientos sospechosos en la red y la mejora de la autenticación de usuarios. La inversión en IA para la defensa cibernética será un diferenciador clave para la resiliencia de las organizaciones españolas.
Sin embargo, la IA también presenta desafíos. La escasez de profesionales cualificados en IA y ciberseguridad, la necesidad de grandes volúmenes de datos de calidad para entrenar modelos y el riesgo de sesgos en los algoritmos son aspectos que la ciberseguridad en España 2026 deberá abordar con cautela y planificación.
Regulación y Marco Legal: Un Pilar Fundamental
El marco regulatorio juega un papel crucial en la configuración de la ciberseguridad en España 2026. Normativas como el Reglamento General de Protección de Datos (RGPD) de la Unión Europea y la Ley de Seguridad Nacional en España ya establecen requisitos estrictos para la protección de datos y la gestión de incidentes. Para 2026, es probable que veamos una mayor armonización y endurecimiento de estas leyes, especialmente en lo que respecta a la notificación de brechas y la responsabilidad de las empresas.
La Directiva NIS2 (Network and Information Security 2) de la UE, que entró en vigor en 2023 y debe ser transpuesta por los estados miembros, ampliará el alcance de las entidades obligadas a cumplir con requisitos de ciberseguridad y gestión de riesgos. Esto afectará a un mayor número de sectores e infraestructuras críticas, elevando el nivel general de seguridad. Las empresas españolas deberán asegurarse de cumplir con estas regulaciones para evitar sanciones significativas y proteger su reputación.
Además, la colaboración internacional en el ámbito legal será más importante que nunca para combatir el cibercrimen transfronterizo. Acuerdos y tratados internacionales permitirán una persecución más efectiva de los ciberdelincuentes, reforzando la disuasión.
Conclusión: Un Compromiso Colectivo para la Ciberseguridad en España 2026
El panorama de la ciberseguridad en España 2026 se presenta desafiante pero manejable con las estrategias adecuadas. Las amenazas de ransomware, phishing avanzado y ataques a IoT seguirán evolucionando, exigiendo una respuesta proactiva y multifacética. La clave para la resiliencia no reside en una única solución tecnológica, sino en una combinación de personas, procesos y tecnología.
La concienciación y formación continua de los usuarios, la implementación de tecnologías de seguridad avanzadas, una sólida estrategia de copias de seguridad y recuperación, y un marco regulatorio robusto son los pilares sobre los que se construirá un futuro digital seguro en España. La ciberseguridad en España 2026 es una responsabilidad compartida, y solo a través de un compromiso colectivo podremos proteger nuestros datos, nuestra privacidad y nuestra infraestructura crítica de las amenazas que se avecinan.
Mantenerse informado sobre las últimas tendencias y mejores prácticas es esencial. La inversión en ciberseguridad no debe verse como un gasto, sino como una inversión estratégica en el futuro y la sostenibilidad de cualquier entidad en el entorno digital.